こんにちは、69歳の直ちゃんです。
2026年10月22日の朝。
食器を洗いながら両学長のYouTubeライブを聞いていたら、こんな話が飛び込んできました。
「PHPに大きな穴が見つかりました。ConoHa WINGやCloudflareでブログやホームページをやっている人は、自分でできることはやっておいてください」
私はConoHa WINGで、WordPressのブログを2つやっています。
泡だらけの手で固まりました。
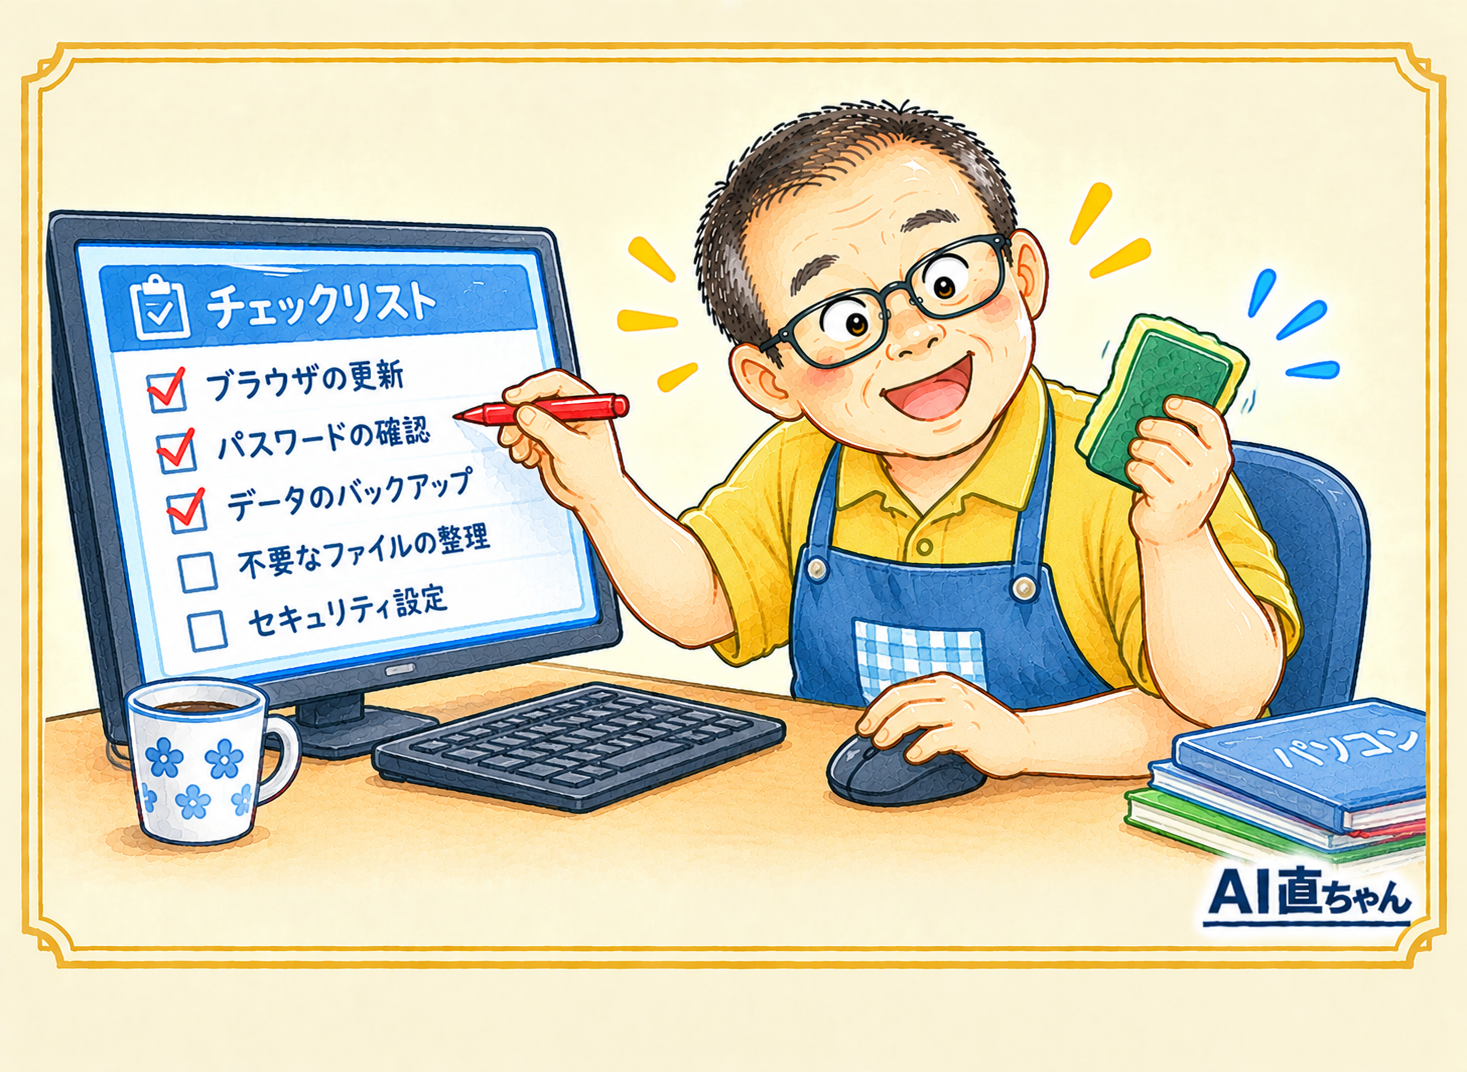
この記事では、AI(Claude)に教わりながら、私が実際にやった5つのことをまとめます。
私と同じように「ConoHa WING+WordPress」でブログをやっている方の参考になればうれしいです。
■そもそもPHPって何?
WordPressを動かしている「エンジン」のようなものです。
ニュースによると、10月21日の夜に「緊急」レベルの修正版が出ました。
危険度は10点満点で9.2。外からサーバーを乗っ取られるおそれがある、という話でした。
ただし、WordPressそのものに穴が開いたわけではありません。
「もう乗っ取られている」という話でもありません。
まずは落ち着いて、確認していけば大丈夫です。
■やったこと① PHPの番号(バージョン)を確認
レンタルサーバーの場合、PHP本体の修理はサーバー会社の仕事です。
私たちがやるのは「どの番号のPHPを使うか」を確かめることだけ。
ConoHa WINGでの見方
・左の青い帯の「サイト管理」をクリック
・画面上部の「応用設定」をクリック
・「PHP設定」をクリック
私は2つのブログとも「8.3」でした。
古い「8.1」より前の番号だと、開発元から修正版が出ないそうなので、新しい番号に切り替えておきましょう。
ブログを2つ以上持っている方は、左上の「切り替え」で、もう1つのブログも確認を。
「PHPバージョン(ドメイン個別)」が「サーバー共通に準拠」なら、上の番号と同じです。
■やったこと② WordPress・プラグイン・テーマを最新に
WordPressの管理画面で、左の黒い帯の「ダッシュボード」→「更新」。
「最新バージョンです」と出るまで、上から順に更新ボタンを押します。
私の雑記ブログには、更新待ちが5つもたまっていました。
画面のいちばん上に「⟳5」と出ていたのに、ずっと見過ごしていたんです。
この丸い矢印のマークが「更新待ちの数」の印です。
使っていない予備のテーマ(Twenty Twenty-Fiveなど)も、古いままだと入り口になりうるので、一緒に更新しておきました。
■やったこと③ 知らない管理者がいないか見る
左の黒い帯の「ユーザー」をクリック。
「権限グループ」の列に「管理者」と書いてあるのが、自分だけかを見ます。
知らない名前の管理者がいたら、乗っ取りのサインです。
私は2つとも自分ひとりだけで、ホッとしました。
■やったこと④ 使っていないプラグインを削除
プラグインの一覧で、名前の下に「有効化 | 削除」と出ているものは、止まっているプラグインです。
止まっていても、置いてあるだけで古くなると入り口になることがあるので、削除しました。
私のAIブログには、こんなものが止まったまま残っていました。
・Akismet Anti-spam
・Hello Dolly
・SiteGuard WP Plugin
・TypeSquare Webfonts for ConoHa
「入れた覚えがない」と思ったら、ConoHaの「かんたんセットアップ」でWordPressを作ると、最初から自動で入ってくるそうです。
怪しいものではないので、安心してください。
「無効化」と出ているもの(今使っているもの)は触らないこと。ここは大事です。
■やったこと⑤ ConoHaに「二重カギ」(二段階認証)をかける
これがいちばん効き目があると教わりました。
パスワードがもし漏れても、6ケタの番号がないとログインできなくなります。
ConoHa WINGでの場所
・右上のメールアドレスの「▼」をクリック →「アカウント設定」
・「二段階認証」の「ON」をクリック
・QRコードが出るので、認証アプリで読み取って、出てきた6ケタを入れて「認証」
認証アプリは、私は1Passwordを使いました。
iPhoneの1PasswordでConoHaの項目を開き、「編集」→「+ 項目を追加」→「ワンタイムパスワード」でQRコードを読み取るだけ。
パソコンの1Passwordにも自動で入るので、次からのログインでは6ケタまで自動で入れてくれます。
ここで私の失敗談をひとつ。
QRコードが出たとき、「こんなの出たよ」とカメラで撮って、AIに送ってしまいました。
AIからの返事は、
「その写真に、番号を作る『合いカギ』が写っています」。
カギをかける作業の途中で、合いカギの写真を人に見せていたわけです。
・QRコードとその下の「シークレットキー」は、写真に撮らない、人に見せない
・撮ってしまったら、写真アプリから消しておく
これだけは、みなさん気をつけてください。
それから、同じ画面にある「ログイン通知メール」もONにしておくと、誰かがログインしたときにメールで知らせてくれます。
■最後に、やったことをメモに残す
1PasswordのConoHaの項目の「メモ」欄に、こう書いておきました。
2026/10/22 PHP緊急脆弱性の対策
・PHPバージョン:2ブログとも8.3を確認
・WordPress、プラグイン、テーマ:両ブログ最新に更新
・管理者:両ブログとも自分だけを確認
・使っていないプラグイン4つ削除
・ConoHaの二段階認証ON
・ログイン通知メールはON
半年後の自分は、きっと今日のことを忘れています。
でもメモがあれば、迷わずに済みます。
■まとめ
「ブログをやってる人は注意!」と聞いて、おろおろした朝でしたが、
やってみたら、どれも「見て、押すだけ」でした。
かかった時間は、通勤時間をはさんで約2時間半。
ひとりだったら、きっと「見なかったこと」にしていたと思います。
分からない言葉が出てきたら、AIに「今こんな画面です」とスクショを1枚送る。
それだけで、69歳でもここまでできました。
【あわせて読みたい】